Groot datalek bij Thai Airways: gegevens van ruim 60.000 boekingen mogelijk ingezien
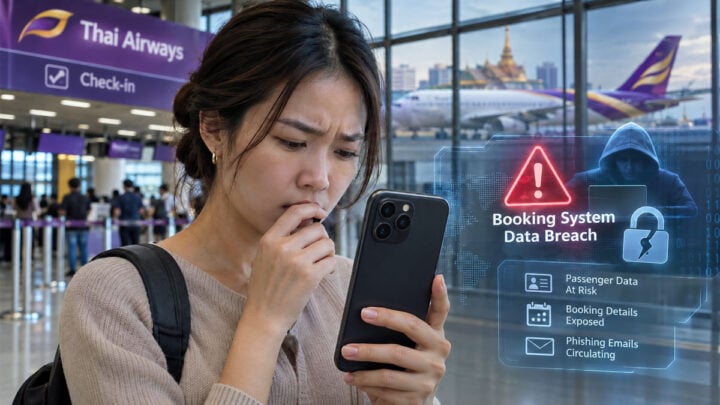
Thai Airways heeft op 9 november 2026 bekendgemaakt dat onbevoegden toegang hebben gekregen tot passagiersgegevens in het reserveringssysteem van technologiebedrijf Amadeus. Het incident betreft boekingsgegevens uit de periode van 10 augustus 2023 tot en met 23 september 2026. Volgens de eerste onderzoeksresultaten kunnen ongeveer 60.529 passagiersdossiers zijn getroffen.
Voor Nederlanders en Belgen die met Thai Airways naar Thailand zijn gevlogen, is vooral het mogelijke misbruik van persoonlijke reisgegevens zorgwekkend. Criminelen kunnen met kennis van bestaande boekingen overtuigende berichten versturen die afkomstig lijken van de luchtvaartmaatschappij.
Welke persoonlijke gegevens zijn mogelijk buitgemaakt?
Bij de meeste betrokken boekingen gaat het om namen van passagiers, boekingscodes (PNR), reisdata, vliegroutes en reisklassen. Deze informatie kan voldoende zijn om een frauduleus bericht betrouwbaar te laten overkomen.
Bij ongeveer 376 dossiers kunnen aanzienlijk meer persoonlijke gegevens toegankelijk zijn geweest. Het gaat onder meer om e-mailadressen, telefoonnummers, paspoortnummers, nationaliteiten, frequent-flyernummers, vluchtnummers, ticketnummers en stoelgegevens.
Thai Airways benadrukt dat creditcardgegevens niet zijn getroffen. De luchtvaartmaatschappij heeft bovendien nog geen aanwijzingen gevonden dat de betrokken gegevens daadwerkelijk openbaar zijn gemaakt of misbruikt.
Beveiligingsprobleem ontstond buiten Thai Airways
Het beveiligingsincident vond plaats binnen de systemen van Amadeus dat de reserveringsdiensten voor Thai Airways verzorgt. Volgens de luchtvaartmaatschappij zijn haar eigen computersystemen niet aangevallen en verlopen de dagelijkse vluchtoperaties normaal.
Amadeus heeft de gebruikte toegangsrechten ingetrokken en betrokken wachtwoorden opnieuw ingesteld. Daarnaast zijn de controle en beveiligingsmaatregelen aangescherpt om vergelijkbare incidenten te voorkomen.
Thai Airways heeft de verantwoordelijke autoriteiten geïnformeerd en onderzoekt samen met de systeemleverancier welke passagiersgegevens precies toegankelijk zijn geweest.
Reizigers naar Thailand moeten alert zijn op phishing
Wie tussen augustus 2023 en september 2026 met Thai Airways heeft gereisd, doet er verstandig aan extra voorzichtig te zijn met onverwachte berichten over eerdere boekingen.
Oplichters kunnen bijvoorbeeld een e-mail sturen over een terugbetaling, gewijzigde reservering of noodzakelijke paspoortcontrole. Wanneer daarin een bestaande vlucht of boekingscode wordt genoemd, lijkt zo’n bericht al snel betrouwbaar.
Klik daarom niet zomaar op links in verdachte berichten en verstrek nooit wachtwoorden of betalingsgegevens via een onverwachte e-mail. Controleer eventuele verzoeken rechtstreeks via de officiële website of klantenservice van Thai Airways.
Getroffen passagiers krijgen persoonlijk bericht
Thai Airways laat weten dat betrokken reizigers individueel worden geïnformeerd zodra duidelijk is welke gegevens daadwerkelijk zijn getroffen. Het onderzoek loopt nog.
Voorlopig is er geen aanwijzing dat het incident gevolgen heeft voor bestaande reserveringen of de uitvoering van vluchten. Toch onderstreept het datalek hoe kwetsbaar persoonlijke reisgegevens kunnen zijn. Vooral voor reizigers die regelmatig tussen Europa en Thailand vliegen, blijft waakzaamheid belangrijk.
Bronnen
- Thai Airways, officiële bekendmaking van 9 november 2026
- The Thaiger, 10 november 2026
- Khaosod English, 10 november 2026
Over deze blogger
-
Dit artikel is geschreven en gecontroleerd door de redactie. Wij maken o.a. gebruik van AI om onderzoek te doen naar onderwerpen en het schrijven over deze onderwerpen. Wij genereren ook foto's met AI, maar gebruiken daarnaast ook stockfoto's. Hoewel er zorgvuldig wordt omgegaan met de inhoud, kan niet worden gegarandeerd dat alle informatie volledig, actueel of foutloos is.
De lezer is zelf verantwoordelijk voor het gebruik van de informatie op deze website. De auteur aanvaardt geen aansprakelijkheid voor eventuele schade of gevolgen die voortvloeien uit het gebruik van de geboden informatie.
Lees hier de laatste artikelen
 Expats en pensionado10 november 2026Vertel over jouw Thailand in de nieuwe rubriek ‘Mijn Thailand’
 Expats en pensionado10 november 2026Nieuw pensioenstelsel stelt gepensioneerden in Thailand teleur terwijl inflatie oploopt
 Reisadvies10 november 2026Reisadvies voor Thailand gewijzigd: kleurcode oranje voor grensteden Mae Sai, Mae Sot en Ranong i.v.m. situatie Myanmar
 Nieuws uit Thailand10 november 2026Groot datalek bij Thai Airways: gegevens van ruim 60.000 boekingen mogelijk ingezien